Lỗ hổng thực thi mã từ xa trong Windows Paint
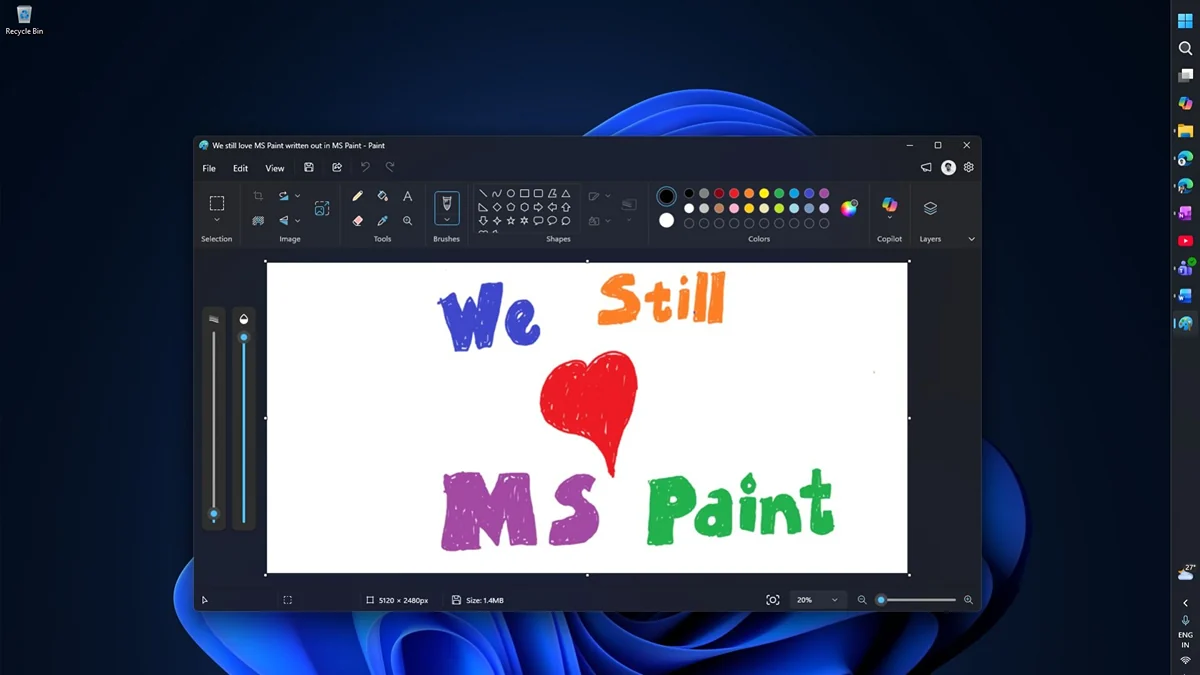
CVE-2026-70586 là một lỗ hổng thực thi mã từ xa nghiêm trọng, phát sinh từ lỗi tràn bộ đệm trên vùng nhớ heap (heap-based buffer overflow) trong Windows Paint. Kẻ tấn công có thể khai thác lỗ hổng này bằng cách lừa người dùng mở một tệp tin được tạo ra với mục đích xấu. Cuộc tấn công không yêu cầu đặc quyền hệ thống nhưng cần có sự tương tác từ người dùng. Nếu khai thác thành công, kẻ tấn công có thể thực thi mã tùy ý, gây tác động lớn đến tính bảo mật, tính toàn vẹn và tính sẵn sàng của hệ thống. Lỗ hổng này có vectơ tấn công qua mạng, độ phức tạp thấp và không yêu cầu kẻ tấn công phải có đặc quyền. Cuộc tấn công đòi hỏi sự tương tác từ người dùng (người dùng phải mở tệp tin độc hại). Việc khai thác thành công cho phép thực thi mã trái phép, gây ảnh hưởng nghiêm trọng đến tính bảo mật, tính toàn vẹn và tính sẵn sàng của hệ thống. Lỗ hổng này được đánh giá là “ít có khả năng bị khai thác” (Exploitation Unlikely). Hiện tại, lỗ hổng chưa được công bố rộng rãi và chưa ghi nhận trường hợp bị khai thác thực tế. Mức độ hoàn thiện của mã khai thác được xếp loại là “chưa được kiểm chứng” (Unproven); nghĩa là chưa có mã khai thác công khai, chưa có bằng chứng về các cuộc tấn công zero-day, cũng như chưa có mã khai thác thử nghiệm (proof-of-concept).
CVE-2026-70586 là lỗi tràn bộ đệm trên vùng nhớ heap (theo phân loại CWE-122) ảnh hưởng đến Windows Paint. Lỗ hổng có thể bị kích hoạt khi người dùng mở một tệp tin độc hại do kẻ tấn công tạo ra. Lỗ hổng có vectơ tấn công qua mạng, độ phức tạp thấp, không yêu cầu đặc quyền nhưng cần có sự tương tác từ người dùng. Khai thác thành công sẽ dẫn đến việc thực thi mã từ xa, gây ảnh hưởng nghiêm trọng đến tính bảo mật, tính toàn vẹn và tính sẵn sàng của hệ thống bị ảnh hưởng. Một bản vá chính thức đã được cung cấp cho lỗ hổng này. Các phần mềm bị ảnh hưởng bao gồm Windows 10 các phiên bản 1607, 1809, 21H2 và 22H2. Các phiên bản Windows 11 gồm 23H2, 24H2, 25H2 và 26H1; cùng với Windows Server 2012, 2012 R2, 2016, 2019, 2022 và 2025 (bao gồm cả các bản cài đặt Server Core và các kiến trúc tương ứng) đều bị ảnh hưởng. Để khai thác lỗ hổng này, người dùng cần mở một tệp tin được tạo ra với mục đích xấu.

Nếu khai thác thành công, kẻ tấn công không được cấp quyền có thể thực thi mã trên hệ thống bị ảnh hưởng, từ đó có nguy cơ làm lộ thông tin nhạy cảm, thay đổi dữ liệu hoặc gây gián đoạn khả năng hoạt động của hệ thống. Do không yêu cầu đặc quyền từ phía kẻ tấn công và gây ảnh hưởng nghiêm trọng đến tính bảo mật, tính toàn vẹn cũng như tính sẵn sàng của hệ thống, một cuộc tấn công thành công có thể dẫn đến những hậu quả lớn về vận hành và an ninh. Hiện chưa có biện pháp giảm thiểu hoặc giải pháp tạm thời nào được xác định. Một bản vá chính thức đã được cung cấp; do đó, các hệ thống bị ảnh hưởng cần được cập nhật thông qua bản vá bảo mật tương ứng ngay khi có thể.
Lỗ hổng này được xếp loại Nghiêm trọng (Critical) với điểm cơ sở CVSS là 8,8 và có khả năng dẫn đến việc thực thi mã từ xa. Mặc dù khả năng bị khai thác được đánh giá là thấp và hiện chưa ghi nhận các vụ tấn công thực tế, nhưng do độ phức tạp của cuộc tấn công thấp, không yêu cầu đặc quyền, cùng với tác động nghiêm trọng đến tính bảo mật, tính toàn vẹn và tính sẵn sàng, việc triển khai cập nhật kịp thời là vô cùng quan trọng.
Theo Vulnerabilities https://www.action1.com/vulnerabilities/cve-2026-70586/
Tin xem thêm

nội dung mới